تخطيط وصول Zero Trust للشبكات المؤسسية
لا ينبغي أن يمنح الوجود داخل شبكة خاصة وصولاً تلقائياً إلى كل الموارد؛ يحتاج الوصول إلى هوية وغرض وشروط محددة.
 فريق تحرير نتاكو4 دقائق قراءة
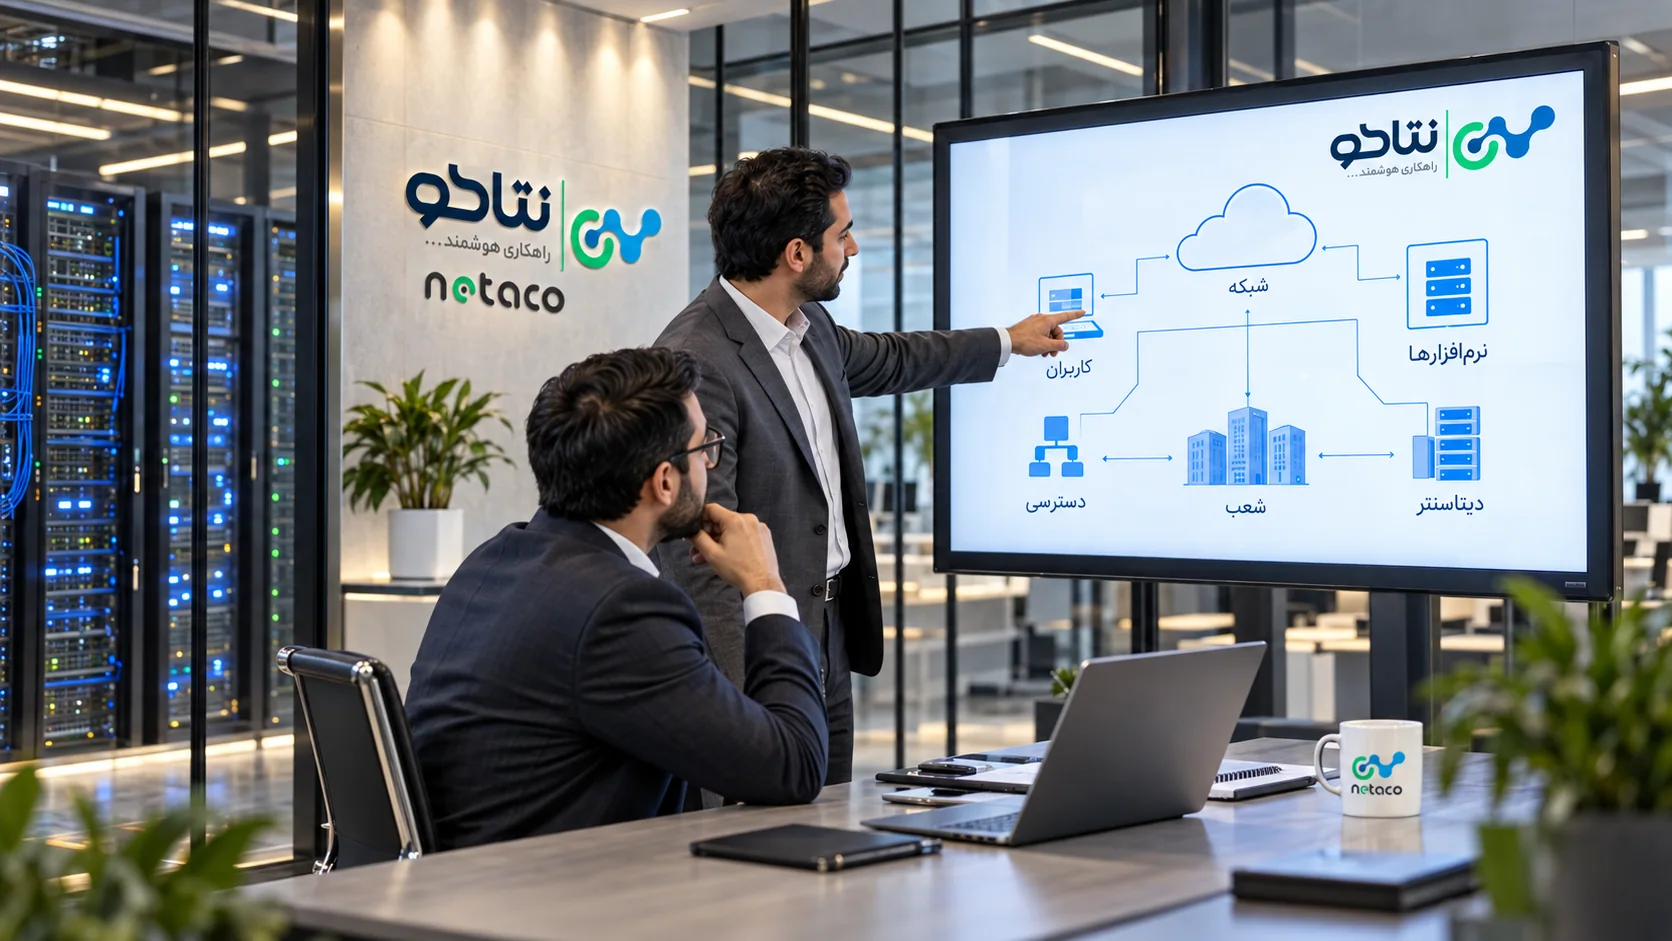
Zero Trust ليس اسم جهاز واحد. يصف NIST نهجاً لا يمنح ثقة ضمنية اعتماداً على موقع الشبكة وحده، مع تركيز على حماية الموارد وتقييم الوصول وفق السياسة.
يبدأ التطبيق المؤسسي بالخدمات والهويات. شراء الأدوات قبل فهم سير العمل وملكية الموارد قد يزيد التعقيد. ابن خريطة تدريجية بنتائج قابلة للاختبار ومسؤوليات تشغيل واضحة.
النقاط الأساسية
- هوية ومورداربط الإذن بالشخص والخدمة والحاجة الفعلية.
- أقل صلاحيةقيد النطاق والمدة بما يتطلبه العمل.
- انتقال تدريجيابدأ بخدمة محددة وطريق رجوع.
اكتشف الموارد ومسارات الوصول
اجرد التطبيقات والبيانات والمستخدمين وحسابات الخدمة. حدد من يتصل بكل مورد ومن أين ولأي مهمة. سجل الاعتماد الخفي كالأعمال المجدولة واتصالات التقارير. قد يسبب تقييد الوصول دون فهم العلاقات انقطاعاً. ينبغي أن يشرح مالك المورد المتطلبات وأثر السياسة قبل التنفيذ، مع توثيق الحالات الاستثنائية التي تحتاج إلى استمرار مؤقت حتى يتم تعديل التطبيق أو الإجراء المرتبط بها.
أدر دورة الهوية والصلاحية
تحتاج الحسابات الجديدة وتغير الأدوار والمغادرة إلى إجراء واضح. تحسن الحسابات الفردية نسبة العمليات إلى أصحابها. اجعل للأذونات المؤقتة انتهاء أو مراجعة. قيم المصادقة المدعومة واستعادة الحساب للعمليات الحساسة. قد يشجع الدخول الصعب دون دعم فعال الحساب المشترك أو الحلول غير الرسمية، مما يضعف الضبط المقصود ويجعل فهم النشاط أثناء التحقيق أكثر صعوبة.
أنشئ سياسة موارد مفهومة
يساعد تجميع الموارد بحسب الحساسية والعمل على إدارة السياسة. قد يكمل الفصل الشبكي وضبط التطبيق بعضهما، لكن الإعداد يجب أن يناسب المعمارية الفعلية. تجنب القواعد الواسعة بلا تفسير. يحتاج الاستثناء إلى سبب ومالك ومراجعة. يصعب الحفاظ على سياسة لا يستطيع الفريق شرحها عند العطل أو إضافة تكامل أو تغيير الهيكل والمسؤوليات داخل المؤسسة.
عامل وصول الآلة كهوية
تحتاج الاتصالات الآلية أيضاً إلى هوية وصلاحية. لا تمنح حساب الخدمة إدارة واسعة لمجرد السهولة. خطط لتخزين الأسرار وتدوير الاعتماد وأثر الإلغاء. تنشئ كلمة مرور في ملف غير معروف خطراً تشغيلياً. اختبر تغيير الاعتماد في بيئة مضبوطة لتكتشف فشل الأعمال المجدولة أثناء التحقق، بدلاً من اكتشافه بعد ضياع تقرير أو توقف مهمة مهمة للعمل.
اربط الأحداث باستجابة تشغيلية
حدد مسؤول مراجعة الدخول والرفض وتغير السياسة. لا تنشئ كثرة السجلات دون أولوية واستجابة رؤية فعالة. وضح التحقق وتقليل الوصول واستعادة الخدمة للأحداث المهمة. حدد الاحتفاظ وصلاحيات السجل بما يناسب الحاجة. يجب أن تقود التقارير إلى قرار قابل للتنفيذ بدلاً من الاعتماد على لوحة لا يملك أحد مسؤولية متابعة إشاراتها أو تحويلها إلى إجراء.
جرب ثم توسع على مراحل
اختر خدمة بمالك ومستخدمين ممثلين. اختبر الوصول المسموح والمرفوض وتغير الدور وفشل الاعتماديات. يجب أن يجمع القبول الأمن واستمرار العمل. عالج المشكلات وأكمل الإرشادات ودرب الفريق قبل التوسع. لا ينتهي Zero Trust بتركيب منتج؛ تحتاج الهويات والسياسات إلى صيانة مع تغير المؤسسة وخدماتها وإضافة موظفين أو مزودين أو تطبيقات جديدة إلى بيئتها.
قائمة قرار للمديرين وفرق التنفيذ
لتحويل الموضوع إلى خطة قابلة للتنفيذ، اجمع هدف العمل ومسؤول القرار ومعايير القبول. استخدم هذه النقاط لبدء المراجعة في مؤسستك.
سياق الهوية
ضمّن المستخدم والجهاز والخدمة الطالبة في نموذج الوصول.
نتاكوأقل صلاحية
اربط الأذونات بمهام العمل وراجعها دورياً.
نتاكوانتقال تدريجي
اختبر السياسات على مجموعة محدودة لكشف أثرها على العمليات الأساسية.
نتاكوالأسئلة الشائعة
هل Zero Trust هو VPN؟
لا؛ VPN وسيلة اتصال، بينما يتعلق Zero Trust بمبادئ وسياسات الوصول إلى الموارد وقد يستخدم ضوابط تقنية متعددة.
هل نغير الشبكة كلها فوراً؟
غالباً يكون المسار التدريجي بخدمة ومعيار قبول أوضح عملياً. تحدد الاعتماديات وقدرة الفريق ترتيب التنفيذ.
ما مخرجات الاستشارة الأولى؟
جرد الموارد والهويات ومسارات الوصول والفجوات وخريطة أولويات. اختر الأدوات بعد فهم المتطلبات والقيود.
المصادر وقراءات إضافية
حلول نتاكو ذات الصلة
قرارات أدق، ومسار أوضحتقنية وخبرة تستجيبان لاحتياجات المؤسسةمقالات ذات صلة
أمن اللافتات الرقمية من الحساب إلى المشغل
راجع أمن اللافتات عبر الأدوار وصيانة المشغلات والمحتوى الخارجي واتصال الشبكة والسجلات والاستعادة ومسؤوليات التشغيل.
قراءة المقالخريطة عملية لتقييم الشبكة المؤسسية وتحسينها
حول تقييم الشبكة إلى خطة تنفيذ عبر تبعيات الخدمات وجرد الأصول وخط أساس الأداء ومراجعة الوصول وإصلاحات مرتبة بالأولوية.
قراءة المقال